Un site WordPress piraté génère en moyenne 72 heures d’interruption d’activité pour une PME, sans compter l’impact sur la réputation et la confiance des clients. Cette réalité touche chaque année des milliers d’entreprises qui sous-estiment les enjeux de la sécurité site WordPress. Pourtant, avec une approche structurée et des pratiques adaptées, il est tout à fait possible de protéger efficacement votre présence en ligne contre les menaces actuelles. WordPress propulse plus de 43 % des sites web dans le monde, ce qui en fait une cible privilégiée pour les attaques automatisées. Dirigeants et responsables digitaux doivent donc intégrer la sécurité comme un pilier fondamental de leur stratégie numérique, au même titre que le référencement ou l’expérience utilisateur.
Les fondamentaux de la protection WordPress
La sécurité d’un site WordPress repose sur plusieurs couches de protection complémentaires. Contrairement aux idées reçues, WordPress lui-même constitue un CMS robuste lorsqu’il est correctement configuré et maintenu à jour. Les vulnérabilités proviennent le plus souvent d’extensions obsolètes, de mots de passe faibles ou de configurations serveur inadaptées. Pour une PME, l’enjeu dépasse largement la simple question technique : un site compromis peut entraîner une perte de données clients, des problèmes de conformité RGPD, voire des sanctions financières.
Les mises à jour régulières constituent la première ligne de défense contre les menaces connues. WordPress publie des correctifs de sécurité dès qu’une faille est identifiée, et il en va de même pour les extensions et thèmes. Une approche professionnelle de la maintenance et de l’hébergement permet d’automatiser ces mises à jour tout en gardant un contrôle sur la compatibilité. Une entreprise de services comptables à Compiègne a ainsi évité une attaque par ransomware grâce à une mise à jour critique déployée 48 heures après sa publication, alors que des centaines de sites utilisant la même extension vulnérable ont été compromis.
Les bonnes pratiques essentielles incluent également la limitation des tentatives de connexion, l’authentification à deux facteurs pour les comptes administrateurs, et la suppression des comptes utilisateurs inactifs. La gestion des droits d’accès mérite une attention particulière : chaque collaborateur doit disposer uniquement des permissions nécessaires à ses fonctions. Un rédacteur n’a pas besoin d’accéder aux réglages critiques du site, tout comme un responsable marketing ne devrait pas pouvoir installer des extensions sans validation préalable.
Sauvegardes et surveillance continue
Une stratégie de sauvegarde rigoureuse transforme un incident de sécurité potentiellement catastrophique en simple désagrément temporaire. Les sauvegardes automatiques quotidiennes, stockées sur des serveurs distants, permettent de restaurer un site en quelques heures maximum. Pour les sites e-commerce ou les plateformes générant des transactions, la fréquence peut même être augmentée à plusieurs sauvegardes par jour. Au-delà du simple archivage, il convient de tester régulièrement la restauration pour s’assurer de la validité des fichiers sauvegardés.
La surveillance proactive détecte les comportements suspects avant qu’ils ne causent des dommages significatifs. Les systèmes de monitoring analysent en continu les fichiers du site, les requêtes suspectes, les tentatives d’intrusion et les modifications non autorisées. Lorsqu’une anomalie est détectée, des alertes permettent une intervention rapide. Cette approche préventive s’inscrit naturellement dans une stratégie digitale mature où la continuité de service constitue un impératif business.
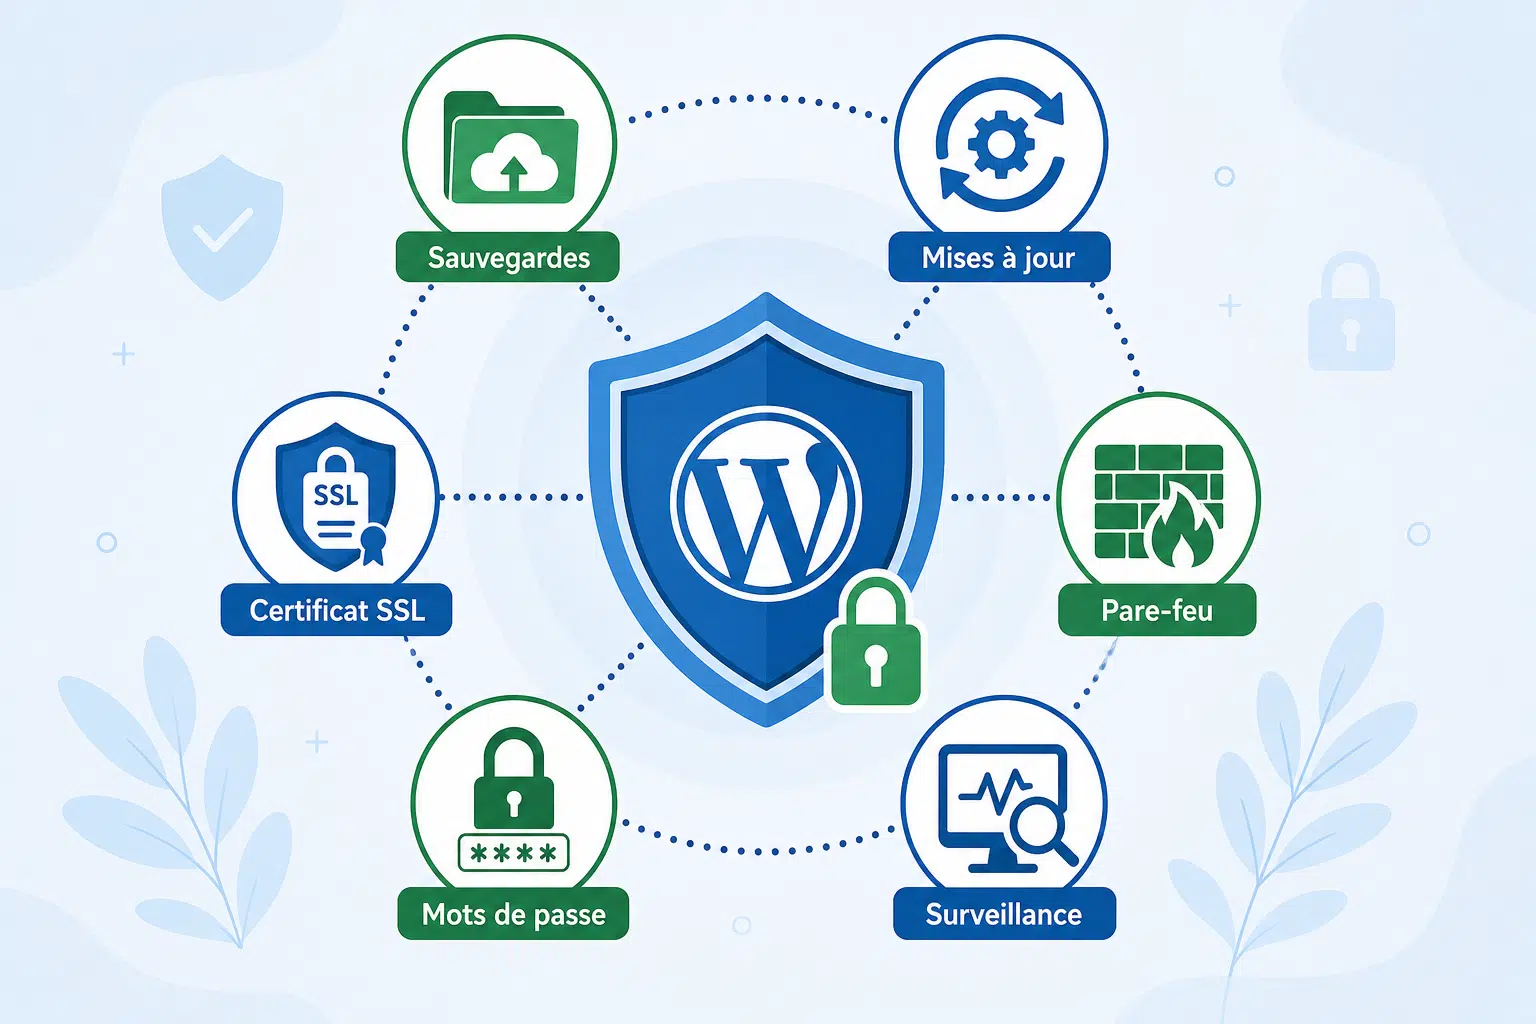
- Sauvegardes automatiques quotidiennes avec rétention sur 30 jours minimum
- Surveillance en temps réel des fichiers et de la base de données
- Analyse des logs pour identifier les tentatives d’intrusion
- Certificat SSL à jour pour sécuriser les échanges de données
- Pare-feu applicatif (WAF) filtrant le trafic malveillant
Ces dispositifs techniques ne remplacent pas une culture de sécurité au sein de l’organisation. Former les équipes aux bonnes pratiques, sensibiliser aux risques du phishing ciblant les identifiants WordPress, et établir des procédures claires en cas d’incident constituent des investissements aussi importants que les solutions logicielles elles-mêmes.
L’infrastructure d’hébergement comme rempart
Le choix de l’hébergement influence directement le niveau de sécurité site WordPress. Un hébergement mutualisé d’entrée de gamme partage les ressources serveur avec des dizaines d’autres sites, créant ainsi des risques de contamination croisée. À l’inverse, un hébergement géré spécialisé WordPress intègre nativement des protections avancées : isolation des comptes, détection d’intrusion au niveau serveur, mises à jour automatiques du cœur de WordPress, et infrastructure optimisée pour bloquer les attaques par déni de service.
Les entreprises ayant des exigences de disponibilité élevées optent souvent pour des solutions combinant performances et sécurité. L’infrastructure inclut alors des serveurs redondants, des systèmes de cache sécurisés, et une supervision 24/7. Un site institutionnel d’une collectivité de l’Oise a ainsi migré vers un hébergement géré après avoir subi trois tentatives d’intrusion en six mois sur son ancien hébergement. Depuis cette transition, aucun incident n’a été enregistré, et les temps de chargement ont été divisés par trois, améliorant également le référencement naturel du site.
La sécurité d’un site WordPress n’est jamais un état définitif, mais un processus continu d’adaptation aux nouvelles menaces. Une maintenance proactive permet d’anticiper les risques plutôt que de subir les conséquences d’une négligence.
Emma, Agence Peach
Les certificats SSL, désormais indispensables pour tout site professionnel, chiffrent les données échangées entre le navigateur et le serveur. Au-delà de l’aspect sécurité, Google pénalise les sites sans HTTPS dans ses résultats de recherche, et les navigateurs affichent des avertissements dissuasifs pour les visiteurs. Le renouvellement automatique de ces certificats évite les interruptions de service liées à une expiration oubliée.
Maintenance préventive et accompagnement expert
La maintenance d’un site WordPress sécurisé ne se résume pas à cliquer sur un bouton de mise à jour une fois par trimestre. Elle implique une veille permanente sur les vulnérabilités émergentes, des tests de compatibilité avant chaque déploiement, l’optimisation continue des performances, et l’analyse régulière des journaux de sécurité. Pour une entreprise dont le cœur de métier n’est pas l’informatique, externaliser cette responsabilité auprès de professionnels garantit un niveau de protection constant sans mobiliser des ressources internes.
Une offre de maintenance complète intègre la gestion des sauvegardes, la surveillance proactive, les mises à jour de sécurité en urgence, le nettoyage en cas d’infection, et le support technique réactif. Ce modèle préventif s’avère économiquement plus pertinent qu’une intervention curative après incident : le coût moyen de remise en état d’un site piraté dépasse largement l’investissement annuel dans une maintenance professionnelle. Les dirigeants avisés considèrent désormais la sécurité site WordPress comme un poste budgétaire récurrent au même titre que l’assurance ou la comptabilité.
Les audits de sécurité périodiques complètent ce dispositif en identifiant les faiblesses potentielles avant qu’elles ne soient exploitées. Ces analyses examinent la configuration serveur, les permissions fichiers, la robustesse des mots de passe, la présence de logiciels obsolètes, et la conformité aux standards de sécurité actuels. Les recommandations qui en découlent permettent d’ajuster progressivement la posture de sécurité en fonction de l’évolution des menaces et des usages du site.
Protéger efficacement votre site WordPress nécessite une combinaison de compétences techniques, d’outils adaptés et de rigueur dans l’exécution. Que vous gériez un site vitrine, une plateforme e-commerce ou un portail institutionnel, la sécurité site WordPress doit s’inscrire dans une démarche globale de maîtrise de votre présence numérique. Pour échanger sur vos enjeux spécifiques et bénéficier d’un diagnostic personnalisé, n’hésitez pas à prendre contact avec notre équipe qui saura vous accompagner dans la sécurisation durable de votre écosystème digital.
FAQ : sécurité site WordPress
Pourquoi WordPress est-il particulièrement ciblé par les pirates ?
WordPress propulse plus de 43 % des sites web mondiaux, ce qui en fait une cible privilégiée pour les attaques automatisées. Sa popularité attire les hackers qui développent des scripts exploitant les vulnérabilités connues des extensions ou thèmes mal maintenus. Cependant, WordPress lui-même reste un CMS sécurisé lorsqu’il est correctement configuré et régulièrement mis à jour.
À quelle fréquence faut-il sauvegarder son site WordPress ?
Pour un site vitrine, une sauvegarde quotidienne automatique suffit généralement. Les sites e-commerce ou plateformes avec transactions fréquentes nécessitent plusieurs sauvegardes par jour. Ces sauvegardes doivent être stockées sur des serveurs distants et testées régulièrement pour garantir leur capacité de restauration en cas d’incident.
Quels sont les premiers signes d’un site WordPress compromis ?
Les indicateurs incluent un ralentissement inhabituel des performances, des redirections vers des sites inconnus, l’apparition de contenus non autorisés, des fichiers modifiés sans intervention, ou des alertes de navigateurs signalant un site dangereux. Une surveillance proactive permet de détecter ces anomalies avant qu’elles n’impactent vos visiteurs et votre référencement.
Responsable communication et marketing digital chez Agence Peach, Emma accompagne les entreprises dans la définition et la mise en œuvre de stratégies performantes, mêlant créativité et efficacité. Forte de plus de 15 ans d’expérience, elle a piloté des projets digitaux pour des secteurs variés — du BTP au luxe — en plaçant toujours le ROI et l’impact client au cœur de ses actions.