Depuis l’entrée en vigueur du Règlement Général sur la Protection des Données en mai 2018, chaque dirigeant exploitant un site internet doit composer avec des obligations légales strictes. La mise en conformité RGPD site internet n’est plus une option, mais une nécessité impérative pour toute entreprise collectant des données personnelles via son site web. Entre les mentions légales, la politique de confidentialité, les bannières de cookies et les déclarations à la CNIL, les exigences peuvent sembler complexes. Pourtant, cette conformité protège à la fois vos visiteurs et votre entreprise contre des sanctions pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Comprendre et appliquer le RGPD à votre site internet devient donc un enjeu stratégique majeur pour sécuriser votre activité digitale.
Pourquoi le RGPD s’applique à votre site internet
Dès qu’un site internet collecte, stocke ou traite des informations permettant d’identifier une personne physique, il entre dans le champ d’application du RGPD. Cette définition englobe bien plus que les simples coordonnées : une adresse IP, un cookie de suivi, un identifiant de session ou même une adresse email constituent des données personnelles. Toute entreprise disposant d’un formulaire de contact, d’un espace client, d’une newsletter ou simplement d’outils d’analyse d’audience est donc directement concernée par la réglementation RGPD site internet.
Les obligations légales découlent de plusieurs textes complémentaires : le RGPD européen, la loi Informatique et Libertés modifiée, et les recommandations de la CNIL. Cette superposition normative impose aux responsables de site de mettre en place des dispositifs précis pour informer les utilisateurs, recueillir leur consentement lorsque nécessaire, et garantir leurs droits. L’ignorance ou la négligence ne constitue pas une défense recevable en cas de contrôle : la CNIL multiplie les vérifications et les sanctions depuis 2019, y compris auprès des PME et TPE.
Prenons l’exemple concret d’une entreprise de services à Compiègne exploitant un site vitrine avec un formulaire de demande de devis. Même sans transaction en ligne, ce site collecte des données personnelles dès lors qu’un prospect remplit ses coordonnées. L’entreprise doit alors déclarer le traitement si nécessaire, informer précisément les visiteurs de l’usage des données, proposer un droit d’accès et de rectification, et sécuriser le stockage des informations. Une refonte ou création de site web impose désormais d’intégrer ces exigences dès la conception, selon le principe de Privacy by Design.
Les éléments obligatoires pour un site conforme au RGPD
La conformité RGPD site internet repose sur plusieurs piliers documentaires et techniques indissociables. Chaque élément répond à une obligation précise et doit être accessible, compréhensible et à jour. Voici les composantes essentielles que tout site professionnel doit impérativement intégrer :
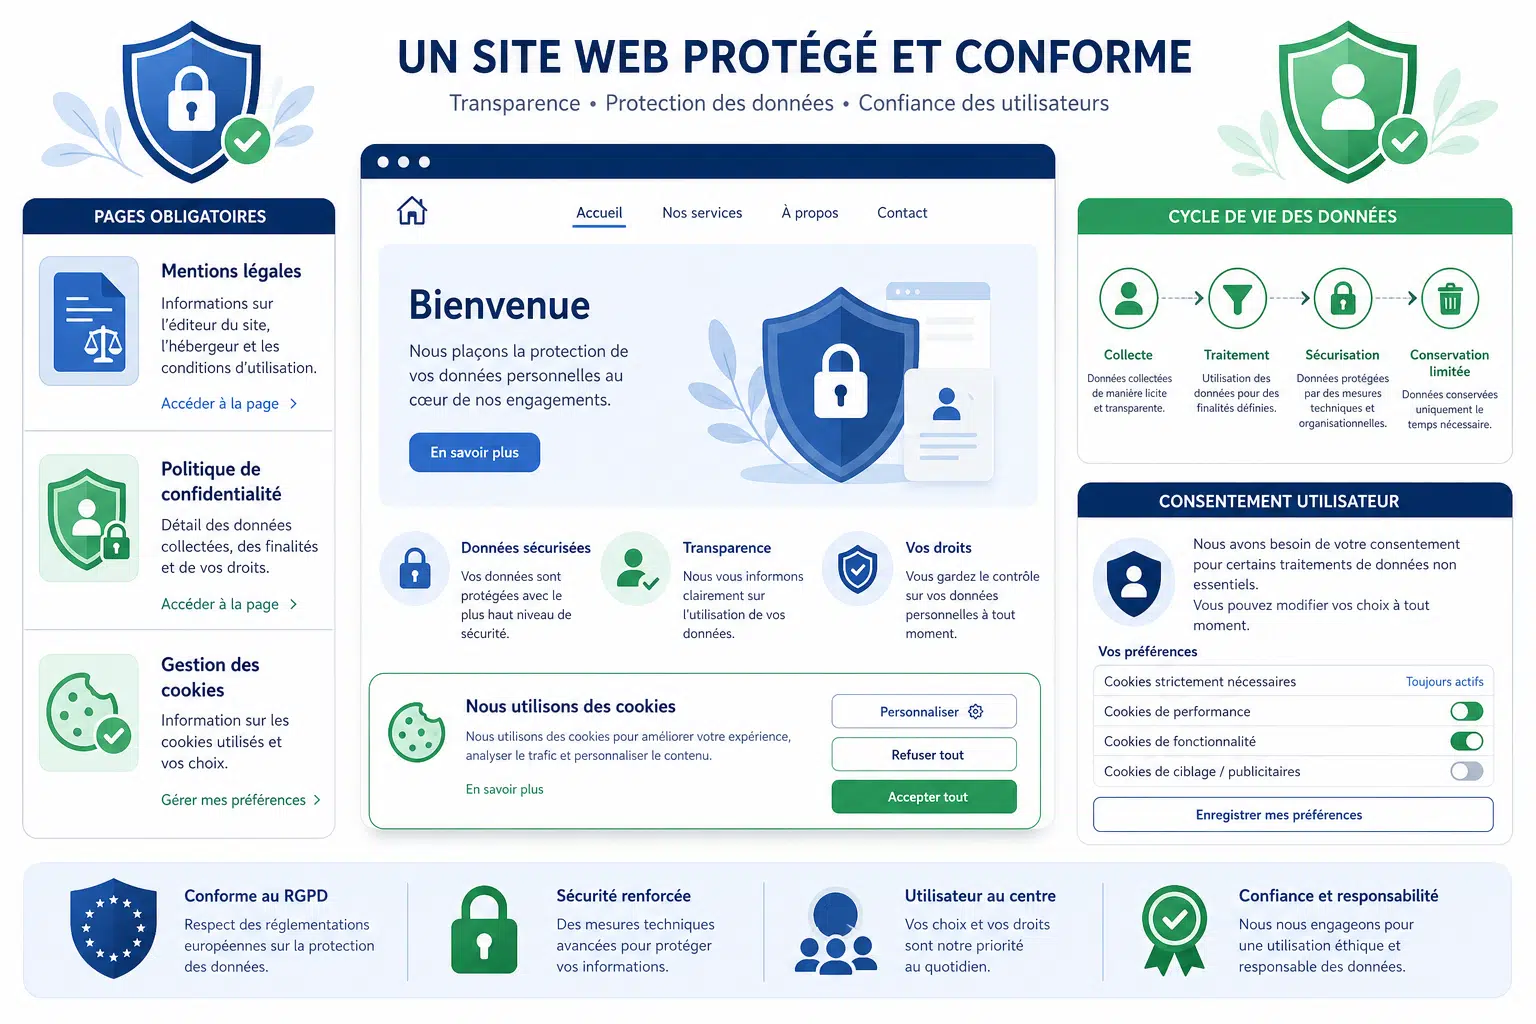
- Les mentions légales complètes identifiant l’éditeur du site, l’hébergeur, le directeur de publication et le délégué à la protection des données si applicable
- Une politique de confidentialité détaillée expliquant quelles données sont collectées, pourquoi, combien de temps elles sont conservées, et qui y a accès
- Un bandeau de gestion des cookies conforme aux recommandations CNIL, permettant un consentement libre et éclairé avant tout dépôt de traceurs non essentiels
- Des formulaires comportant des informations claires sur le caractère obligatoire ou facultatif de chaque champ, et l’usage qui sera fait des données
- Un dispositif permettant aux utilisateurs d’exercer facilement leurs droits d’accès, de rectification, de suppression, d’opposition et de portabilité
Au-delà de ces éléments visibles, la conformité RGPD site internet exige également une documentation interne : registre des traitements, analyses d’impact si nécessaire, procédures de sécurité, et contrats avec les sous-traitants éventuels. Cette dimension administrative, moins visible mais tout aussi importante, structure la gouvernance des données au sein de l’organisation. Une stratégie digitale moderne intègre nécessairement cette dimension réglementaire pour anticiper les évolutions et sécuriser les projets web sur le long terme.
Cookies et traceurs : les nouvelles règles à respecter
La gestion des cookies constitue l’un des points les plus sensibles de la conformité RGPD site internet. Depuis les lignes directrices révisées de la CNIL en 2020 et l’arrêt de la Cour de Justice de l’Union Européenne, les règles se sont considérablement durcies. Le simple bandeau informatif ne suffit plus : l’utilisateur doit pouvoir consentir ou refuser librement les cookies non essentiels, avant même leur dépôt. Ce consentement doit être aussi facile à retirer qu’à donner, et le refus ne doit pas dégrader l’expérience utilisateur de manière disproportionnée.
Concrètement, cela signifie qu’un site utilisant Google Analytics, Facebook Pixel, des outils de remarketing publicitaire ou tout autre traceur à finalité marketing doit obtenir un consentement explicite avant activation. Seuls les cookies strictement nécessaires au fonctionnement du site, comme ceux gérant la session ou le panier d’achat, peuvent être déposés sans consentement. Cette distinction impose une architecture technique rigoureuse, avec des scripts conditionnels ne se déclenchant qu’après validation par l’utilisateur. Les solutions de Consent Management Platform (CMP) facilitent cette gestion, à condition d’être correctement paramétrées selon les recommandations officielles.
La conformité RGPD ne se limite pas à cocher des cases : c’est une démarche globale qui renforce la confiance des utilisateurs et valorise l’image de l’entreprise sur le long terme.
Emma, Agence Peach
Les sanctions pour non-conformité ne sont pas théoriques. La CNIL a prononcé plusieurs amendes significatives contre des acteurs majeurs du web français pour défaut de consentement valide aux cookies, atteignant plusieurs millions d’euros. Ces décisions créent une jurisprudence claire : ignorer les règles expose à des risques financiers et réputationnels importants. Pour les PME, même si les montants sanctionnés restent proportionnés, une mise en demeure publique peut durablement affecter la crédibilité commerciale.
Mettre en œuvre la conformité RGPD de votre site internet
La transition vers un site conforme au RGPD site internet nécessite une approche méthodique, combinant audit, mise à jour technique et sensibilisation des équipes. La première étape consiste à cartographier précisément tous les traitements de données personnelles réalisés via le site : formulaires, cookies, outils analytiques, CRM connectés, plugins tiers, boutons de partage social. Cette cartographie permet d’identifier les zones de non-conformité et de prioriser les actions correctives.
Ensuite vient la phase de documentation : rédaction ou mise à jour des mentions légales, création d’une politique de confidentialité détaillée et accessible, mise en place d’un système de gestion des consentements pour les cookies. Ces documents doivent être rédigés dans un langage clair, sans jargon juridique excessif, pour être réellement compréhensibles par les utilisateurs. Parallèlement, les aspects techniques doivent être traités : sécurisation des formulaires, chiffrement des données en transit et au repos, mise en place de sauvegardes régulières, et configuration des outils tiers pour limiter la collecte de données au strict nécessaire.
Enfin, la conformité RGPD est un processus continu, pas un état figé. Les évolutions réglementaires, les mises à jour des outils, l’ajout de nouvelles fonctionnalités ou l’intégration de nouveaux partenaires imposent une vigilance permanente. Documenter chaque traitement dans un registre, former les collaborateurs aux bonnes pratiques, et prévoir des audits réguliers constituent les clés d’une conformité durable. Une maintenance et un hébergement adaptés garantissent également la sécurité technique indispensable à la protection des données personnelles.
Si vous souhaitez sécuriser juridiquement votre site internet et mettre en place une conformité RGPD rigoureuse, notre équipe vous accompagne dans cette démarche essentielle. N’hésitez pas à nous contacter pour échanger sur votre projet et bénéficier d’un audit personnalisé.
FAQ : RGPD site internet
Quels sont les risques si mon site internet n’est pas conforme au RGPD ?
Les sanctions peuvent aller jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial. Au-delà des amendes, une mise en demeure publique de la CNIL peut gravement affecter votre réputation et la confiance de vos clients. Les utilisateurs disposent également d’un droit de réclamation collective en cas de manquement grave.
Mon site vitrine sans e-commerce est-il concerné par le RGPD ?
Oui, dès lors que votre site collecte des données personnelles, même via un simple formulaire de contact ou des cookies analytiques. Tout traitement de données personnelles, quelle que soit la taille de l’entreprise ou la nature du site, entre dans le champ d’application du RGPD et impose des obligations spécifiques.
Comment savoir si mes cookies nécessitent un consentement ?
Seuls les cookies strictement nécessaires au fonctionnement du site sont exemptés de consentement. Tous les cookies à finalité marketing, publicitaire, de mesure d’audience non anonymisée ou de réseaux sociaux nécessitent un consentement préalable, libre et éclairé de l’utilisateur avant leur dépôt sur son terminal.
Responsable communication et marketing digital chez Agence Peach, Emma accompagne les entreprises dans la définition et la mise en œuvre de stratégies performantes, mêlant créativité et efficacité. Forte de plus de 15 ans d’expérience, elle a piloté des projets digitaux pour des secteurs variés — du BTP au luxe — en plaçant toujours le ROI et l’impact client au cœur de ses actions.